المؤلف: DevenMat المصدر: X، @DevenMat الترجمة: Shan Ouba، Jinse Finance
تقديم سياسات الوكلاء لـ HyperCore.
باستخدام Hyperliquid كخادم خلفي للسيولة، يمكن للوكلاء الأفراد بناء تجربة مالية متكاملة للمستخدمين على منصة موحدة.
تُقدّم Hyperliquid نفسها كبنية تحتية لا غنى عنها للوكلاء، إذ تُحقق توازنًا مثاليًا بين السيولة العالية، وقابلية التركيب، وقابلية البرمجة، والحيادية في التعامل مع العملاء.
مع ذلك، يفتقر HyperCore إلى ميزة الأمان الأساسية التي يعتمد عليها الوكلاء، ألا وهي السياسات. تشير ما يُسمى بالاستراتيجية إلى تحديد نطاق الصلاحيات: السماح للوكلاء بالتداول في أسواق مُحددة فقط، وفتح المراكز بعد الموافقة، ومنعهم من تحويل الأموال إلى عناوين غير معروفة، وما إلى ذلك. إن ما يُمكّن الوكلاء الشخصيين غير الماليين من العمل اليوم هو هذا العنصر الحاسم تحديدًا، ألا وهو صلاحيات الوصول إلى البريد الإلكتروني، والتقويم، وجهات الاتصال، وما إلى ذلك. يعتمد الوكلاء الشخصيون الحديثون على صلاحيات الوصول إلى واجهة برمجة التطبيقات (API) عبر المنصات المختلفة لنطاق حسابك، لكن Hyperliquid سحبت دعمها بهدوء خلال العام الماضي.
تدهورت سلامة محافظ واجهة برمجة التطبيقات (المعروفة سابقًا بمحافظ الوكلاء) بمرور الوقت، لدرجة أن Hyperliquid لم تعد مناسبة لمنح الوكلاء صلاحيات وصول واسعة إلى حسابات المستخدمين.
تهدف هذه المقالة إلى إيجاد سبيل لكي تصبح Hyperliquid مرة أخرى البنية التحتية المالية للوكلاء الشخصيين.
الوكيل يدخل محفظتك
الوكلاء الشخصيون هم قنوات التوزيع، وهم الذين يجعلون رؤية Hyperliquid لـ "السيولة السحابية" الأساس الذي تقوم عليه الحياة المالية اليومية لمليارات الأشخاص.
مستقبل التمويل الشخصي هو الوكلاء الذين يتصلون بمحفظتك الاستثمارية. يعمل الوكلاء نيابةً عنك، ويصلون إلى أموالك وبياناتك ومعلوماتك بإذن منك. لكي يصبح Hyperliquid الطبقة المالية لهؤلاء الوكلاء، يلزم وجود صلاحيات على مستوى الحساب: أي طريقة لمنح الوكلاء صلاحية التحكم في الوصول إلى مختلف أجزاء الحساب.
حاليًا، لا يمكن تحقيق ذلك إلا من خلال CoreWriter، ولكن زمن الاستجابة يجعل هذه البنية غير مكتملة بدون طبقة التحكم الأصلية في HyperCore. يجب أن تحافظ محافظ API على حد أدنى من حدود الأمان لدعم تجربة المستخدم المطلوبة من قبل الوكلاء.
يشكل منح محفظة API لوكيل اليوم خطرًا أمنيًا كبيرًا ومتزايدًا باستمرار.
تم إيقاف دعم الوكلاء.
تدهورت حدود الأمان التي وفرتها محافظ API (المعروفة سابقًا بمحافظ الوكلاء) بمرور الوقت.
اليوم، إذا احتوى حساب ما على أصول بقيمة 40 مليون دولار أو أكثر، فبإمكان محفظة API خبيثة شراء 500,000 رمز HYPE، وتخزينها، ثم إدراجها، تحت سيطرة المهاجم، في سوق HIP-3. سيتم تجميد أصول المستخدم لمدة 183 يومًا، وستكون عرضة للخصم. هذا الإجراء غير قابل للتراجع حتى في حال إلغاء الوصول إلى محفظة API لاحقًا.
لم يكن هذا هو الحال دائمًا. دعونا نستعرض كيف تغيرت هذه الحدود تاريخيًا.
(الحدود الأولية) لم يكن بإمكان محافظ API سحب أو تحويل الأموال من الحسابات.
مع ذلك، لم يكن هناك حدٌّ مطلقٌ لمقدار الهامش الذي يمكن لمحفظة API استخدامه؛ إذ يمكن لمحفظة API المخترقة تحويل الأموال إلى المهاجم من خلال تدبير صفقات خاسرة في أسواق غير سائلة، وجعل المهاجم هو الطرف المقابل.
في عام ٢٠٢٢، استُخدمت مفاتيح API المسربة من خدمة التداول الآلي 3Commas لوضع أوامر غير مصرح بها في حسابات مستخدمي منصة Binance، مستهدفةً عمدًا أزواج التداول الأقل سيولة والأكثر سهولةً للتلاعب.
إلى جانب أساليب الهجوم المذكورة سابقًا، تتوسع حدود محافظ واجهة برمجة التطبيقات (API) باستمرار لتشمل ثغرات جديدة وغير مألوفة لم تُؤخذ في الحسبان في بنية الأمان الأولية.
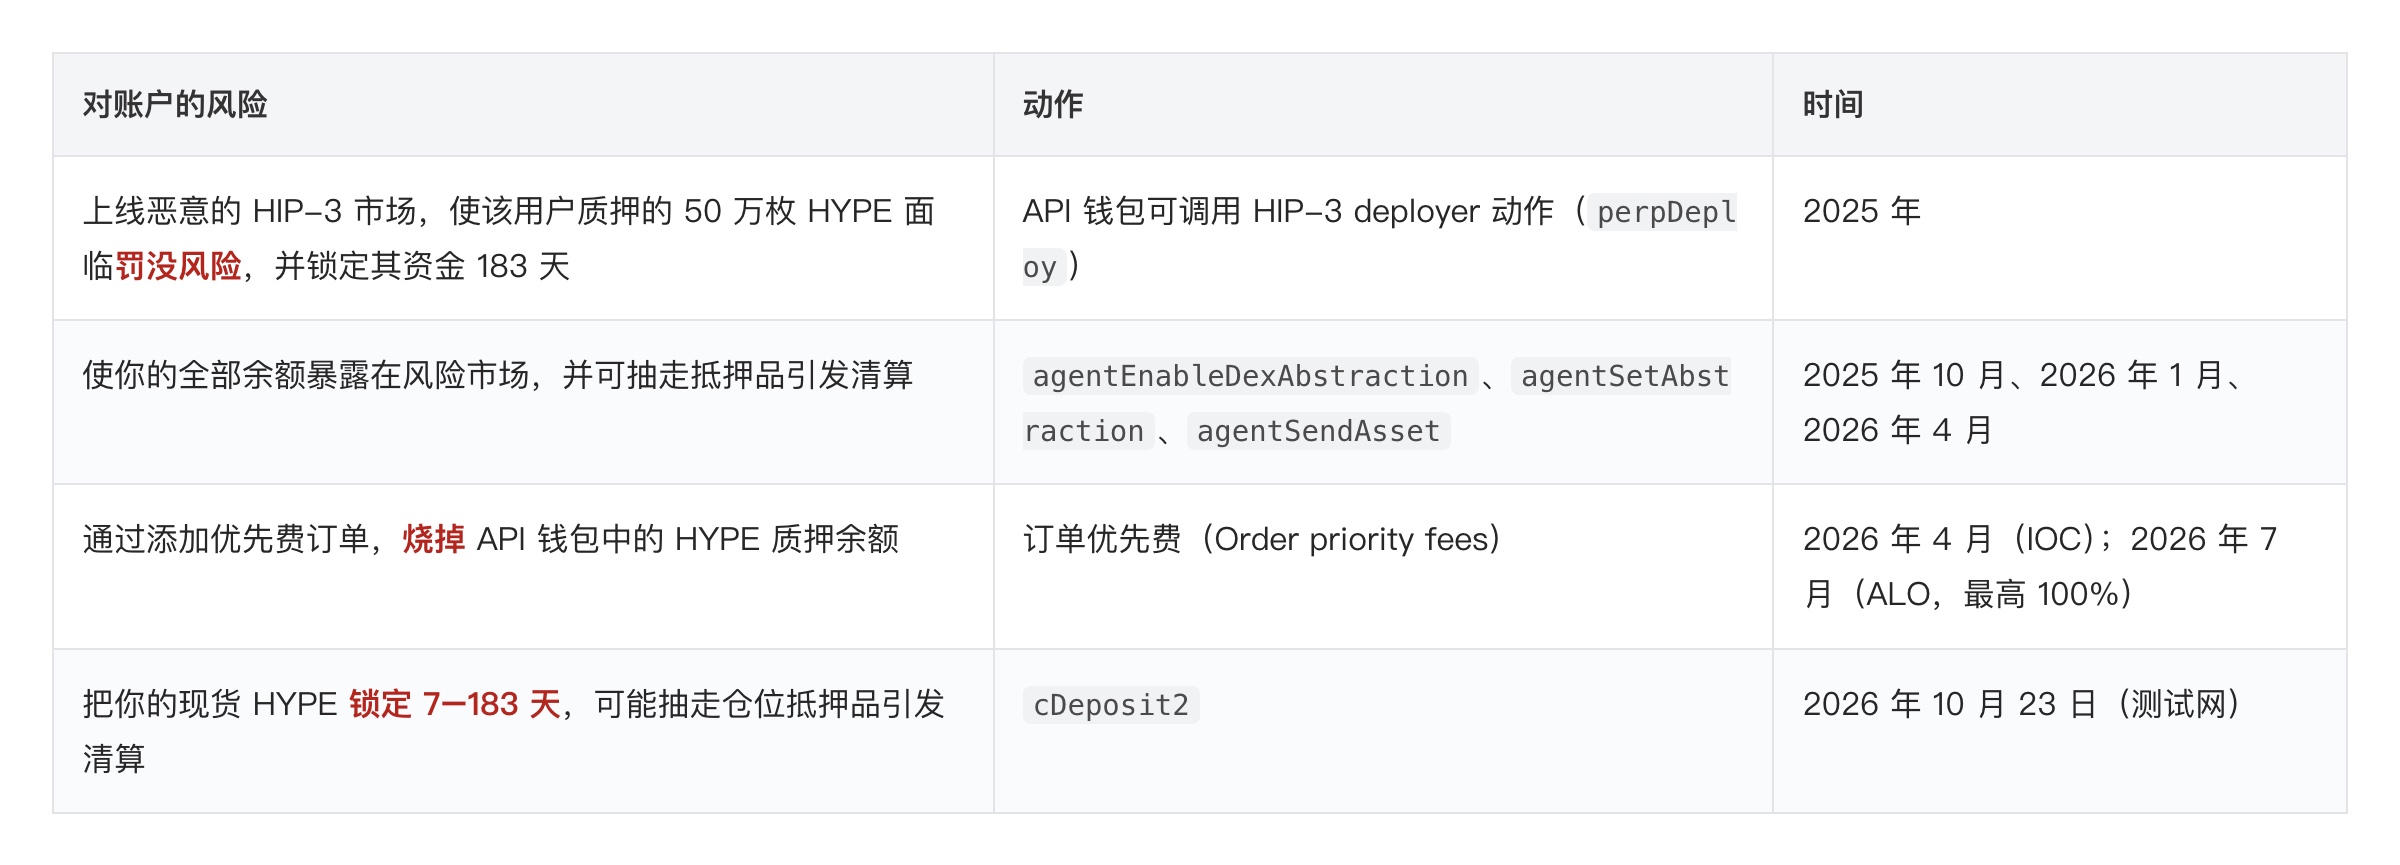
من خلال سلسلة من التحديثات غير المترابطة التي تراكمت خلال عملية تطوير Hyperliquid الطويلة، أصبحت حدود محافظ واجهة برمجة التطبيقات (API) شبه معدومة.
المخاطر
أصبحت محافظ واجهة برمجة التطبيقات (API) الطريقة الافتراضية للمستخدمين للتداول عبر واجهة Hyperliquid. اليوم، تحتفظ العديد من المحافظ بتسجيلات محافظ API مُدارة في تطبيقات برمجية متعددة.
بالنسبة لبعض تطبيقات التداول، قد يكون التحكم الخطير والمتزايد باستمرار في جزء كبير من قاعدة مستخدمي Hyperliquid مخاطرة مقبولة، ولكن هذه المخاطرة تتضاعف بشكل كبير بمجرد إدخال وكيل.
لا يحتاج الوكيل إلى الكشف عن المفتاح الخاص لمحفظة API الخاصة بك لتفريغ حسابك. كل ما يتطلبه الأمر هو خداعه لقراءة نص خبيث. تسليم محفظة API إلى وكيل يُعادل تسليم كل شيء في القائمة أعلاه لأي شخص يمكنه قراءته بصوت عالٍ.
لماذا تتوسع صلاحيات محفظة API باستمرار؟
تتفاعل العقود الذكية على منصة HyperEVM مع HyperCore عبر CoreWriter، وهو إطار عمل للتطبيقات القابلة للبرمجة على Hyperliquid. يوجد مساران لتغيير حالة العقود الذكية على HyperCore: إجراءات CoreWriter أو محفظة API.
يُعدّ إضافة صلاحيات إلى محفظة API أسهل طريقة للحفاظ على توافق العقود الذكية وكائنات الوصول إلى الكيانات (EOA). المسار الأمثل هو إضافة إجراء CoreWriter عند ظهور أي عنصر أساسي للحسابات غير حساس للتأخير ولكنه حساس للأمان؛ إلا أن CoreWriter يُعدّ موردًا أكثر تكلفة للصيانة. في CoreWriter، يتطلب كل إجراء معرّف إجراء خاص به ودعمًا من جانب العقدة، ويُمثّل كنوع معاملة مستقل على HyperCore. مع ذلك، يُمكن إضافة إجراءات إلى محفظة API لتغطية العقود الذكية وكائنات الوصول إلى الكيانات (EOA) في آنٍ واحد بأقل تكلفة للموارد.
في الوقت نفسه، فإن بنية جميع بنى المعاملات على HyperCore متشابهة إلى حد كبير: مفتاح تشغيل سريع لمحفظة API منخفضة التأخير، يتم نشرها محليًا، بالإضافة إلى محفظة باردة معزولة غير متصلة بالإنترنت. لذا، يجب أن تصل كل عملية حساسة للتأخير إلى جميع محافظ واجهة برمجة التطبيقات (API) للتكيف مع أساليب نشر الحسابات ذات القيمة العالية على منصة Hyperliquid. وهذا يفسر سبب صدور رسوم الأولوية من محفظة واجهة برمجة التطبيقات، كما يفسر سبب تضمين ودائع التخزين (المستخدمة لزيادة أرصدة رسوم الأولوية) في إطار أمان محفظة واجهة برمجة التطبيقات لأول مرة، على الأرجح بناءً على طلب مستخدمي رسوم الأولوية. وتستمر محفظة واجهة برمجة التطبيقات في التوسع نظرًا لاعتماد المطورين عليها لأسباب مختلفة. تكمن المشكلة في أن هذه التحديثات تزيد حتمًا من سيطرة التطبيقات الخارجية على حسابات المستخدمين، مما يضطر المستخدمين إلى الانضمام إليها.
استراتيجيات على منصة Hyperliquid
حاليًا، أفضل طريقة لتطبيق التحكم في الوصول القائم على الإجراءات على منصة Hyperliquid هي نشر حساب عقد ذكي على منصة HyperEVM، والذي يتحكم في العنوان المقابل على منصة HyperCore. يجب أن تخضع كل عملية على منصة HyperCore لفحص مخصص بلغة Solidity قبل إصدارها عبر CoreWriter. لهذا السبب تحديدًا قمنا بتطوير Valantis Prime: فهو يستخدم مكتبة CoreWriterLib من Obsidian و Guardian مخصصًا لجعل معاملات HyperCore موثوقة وقابلة للبرمجة. ويمكنه تحقيق ما يلي:
- التوقيع المتعدد في HyperCore مع مُوقِّعين وحدود مختلفة لكل إجراء.
- تحويل HyperCore مع قائمة بيضاء وحد أقصى للمبلغ.
مع ذلك، يفشل هذا التصميم تمامًا في سيناريوهات المعاملات.
يجب إرسال هذه المعاملات عبر HyperEVM، والتحقق منها بواسطة Solidity، ولا تصل فعليًا إلى HyperCore إلا بعد أن تعالج كتلة HyperCore التالية إجراء CoreWriter. ويمكن تطبيق عناصر تحكم مخصصة لإجراءات مثل التخزين والتحويل والإقراض؛ لكن ليس بالنسبة للعمليات منخفضة زمن الاستجابة مثل المعاملات. لتحقيق زمن استجابة منخفض، يلزم التفاعل المباشر مع HyperCore باستخدام محفظة API، والتي تفتقر إلى أي قيود أو طبقة تحكم.
توفر Privy خدمة مُدارة تُطبّق السياسات قبل تفعيل التوقيعات. نتوقع، نظرًا لعدم وجود أدوات أساسية أصلية لتقييد أذونات التوقيع على مستوى الحساب، أن تصبح برمجيات الوسيطة الموثوقة المُدارة للتوقيعات اعتمادًا أساسيًا لمعظم مستخدمي Hyperliquid. نعتقد أن هذا غير مرغوب فيه وغير ضروري.
إن ضرورة الاعتماد على برمجيات وسيطة موثوقة للحصول على أدوات الأمان اللازمة لنجاح تطبيقات الوكلاء على Hyperliquid تُقوّض السبب الرئيسي لازدهارها على Hyperliquid، ألا وهو الاتصال المباشر ببنية تحتية موثوقة ومحايدة للسيولة. عندما تحتاج التطبيقات إلى استضافة المفاتيح الخاصة على الخوادم، يتقلص نطاق مناورة تطبيقات الوكلاء بشكل أكبر. تُعد طبقة السياسات الأصلية أمرًا بالغ الأهمية لـ Hyperliquid خلال العقد القادم.
**اقتراح: إضافة حقل "الأذونات" إلى محفظة واجهة برمجة التطبيقات (API)**
**قد يُخالف توفير طبقة سياسات كاملة لمحفظة واجهة برمجة التطبيقات (بما في ذلك حدود الهامش واختيار السوق) بنية HyperCore المُبسطة. لذا، نوصي بإضافة جدول أذونات ثنائي مُبسط على مستوى الإجراء إلى محفظة واجهة برمجة التطبيقات.**
**يمكن أن يكون التنفيذ مرنًا، ولكن يجب أن يكون مُبسطًا قدر الإمكان - على سبيل المثال، استخدام خريطة بت لتسجيل ما إذا كان يُمكن استدعاء كل نوع إجراء بواسطة محفظة واجهة برمجة التطبيقات، أو اعتماد بنية مُبسطة مُكافئة.** يُشغّل Hyperliquid هذه البنية بالفعل على مُوزّع HIP-3. يسمح `setSubDeployers` للمُوزّع بمنح أو إلغاء حق عنوان آخر في استدعاء مُتغير `perpDeploy` واحد على منصة التداول الخاصة به - تفويض واحد لكل إجراء، يتم تعيينه في أي وقت بعد النشر، ويُغطي كل تفويض العملية المُقابلة له فقط.
تنطبق البنية نفسها على محافظ واجهة برمجة التطبيقات. أثناء المعاملة، يتم استعادة المُوقِّع، وتحديد موقع الحساب الرئيسي، والتحقق من نوع الإجراء للتأكد من أن محفظة واجهة برمجة التطبيقات (API) مُصرَّح لها بتنفيذه. الحالة الجديدة عبارة عن خريطة بتات لكل محفظة واجهة برمجة تطبيقات.
يكمن التصميم الأساسي في أن محافظ واجهة برمجة التطبيقات لا توسّع صلاحياتها تلقائيًا نتيجةً لتحديثات الشبكة.
النتائج المتوقعة:
يمكن توسيع نطاق واجهة برمجة التطبيقات بشكل آمن. بالنسبة للوكلاء الذين يحتاجون إلى هذه الصلاحيات، يمكن تضمين التخزين والسحب والتحويلات في نطاق محفظة واجهة برمجة التطبيقات دون المساس ببنية أمان الشبكة العامة.
لم تعد إجراءات الطبقة الأولى الجديدة وتحديثات الشبكة توسّع نطاق محافظ واجهة برمجة التطبيقات الحالية. إضافة إجراءات إلى محافظ واجهة برمجة التطبيقات (API) مسموح بها ولن تُعرّض بنية أمان الشبكة للخطر.
تُصبح الحسابات على HyperCore قابلة للبرمجة بالكامل، مما يُلغي الحاجة إلى بنية تحتية مُدارة. فوجود CoreWriter بالإضافة إلى محفظة واجهة برمجة تطبيقات مُقيّدة يعني إمكانية تخصيص إعدادات الأمان لكل إجراء دون التسبب في تضخم حالة HyperCore.
تكمن قوة تقنية البلوك تشين في قابليتها للتركيب والبرمجة. وقد قدّمت Hyperliquid تنازلاً هاماً في وقت مبكر: التضحية بقابلية البرمجة من أجل الأداء. صُممت HyperEVM وCoreWriter لإضافة طبقة من قابلية البرمجة إلى HyperCore بأقل قدر من استهلاك الموارد.
هذه الطبقة غير مكتملة حالياً، فهي تفتقر إلى تحكم أصلي وبسيط في محفظة واجهة برمجة التطبيقات.
ملاحظة: تستند الافتراضات المتعلقة بنموذج حالة Hyperliquid في هذه المقالة بشكل أساسي إلى معاملات شبكة الاختبار. تُعدّ آلة حالة HyperCore صندوقًا أسود: إذ يقوم مُشغّلو العُقد بتشغيل ملفات ثنائية مُوقّعة، ولا يُتاح الكود للعموم. ولا يُمكن تقدير العبء الإضافي لاستراتيجية نقل محفظة واجهة برمجة التطبيقات إلا بناءً على معاملات شبكة الاختبار والقرارات المعمارية المُعلنة التي اتخذتها Hyperliquid. وإلى حين إصدار Hyperliquid لكود مصدر عُقدها، تبقى الأدوات المُتاحة للمجتمع لتقديم طلبات تغيير قائمة على الأدلة محدودة.


 Kikyo


