Tác giả: DevenMat Nguồn: X, @DevenMat Dịch: Shan Ouba, Jinse Finance
Giới thiệu các chính sách đại lý cho HyperCore.
Sử dụng Hyperliquid làm hệ thống quản lý thanh khoản, các đại lý cá nhân có thể xây dựng trải nghiệm tài chính hoàn chỉnh cho người dùng trên một nền tảng thống nhất.
Tuy nhiên, HyperCore thiếu khả năng bảo mật cốt lõi mà các tác nhân dựa vào—chính sách.
Cái gọi là chiến lược đề cập đến việc xác định phạm vi quyền hạn: cho phép các tác nhân chỉ giao dịch trên các thị trường cụ thể, chỉ mở vị thế sau khi được phê duyệt, cấm các tác nhân chuyển tiền đến các địa chỉ không xác định, v.v. Điều cho phép các tác nhân cá nhân phi tài chính hoạt động ngày nay chính là thành phần quan trọng này—quyền truy cập phạm vi cho email, lịch, danh bạ, v.v. Các tác nhân cá nhân hiện đại dựa vào quyền truy cập API đa nền tảng cho phạm vi tài khoản của bạn, nhưng Hyperliquid đã âm thầm ngừng hỗ trợ tính năng này trong năm qua.
Tính bảo mật của ví API (trước đây được gọi là ví tác nhân) đã suy giảm theo thời gian, đến mức Hyperliquid không còn phù hợp để cấp cho các tác nhân quyền truy cập phạm vi vào tài khoản người dùng.
Bài viết này nhằm mục đích tìm ra con đường để Hyperliquid một lần nữa trở thành hệ thống hỗ trợ tài chính cho các đại lý cá nhân.
Đại lý truy cập vào ví của bạn
Các đại lý cá nhân là các kênh phân phối, và chính họ tạo nên tầm nhìn "AWS thanh khoản" của Hyperliquid, nền tảng cơ bản cho cuộc sống tài chính hàng ngày của hàng tỷ người.
Tương lai của tài chính cá nhân là các đại lý kết nối với danh mục đầu tư của bạn. Các đại lý hành động thay mặt bạn—truy cập vào tiền, thông tin đăng nhập và dữ liệu của bạn khi được cho phép.
Để Hyperliquid trở thành lớp tài chính cho các Agent này, cần có quyền truy cập cấp tài khoản: một cách để ủy quyền cho các Agent kiểm soát quyền truy cập vào các phần khác nhau của tài khoản.
Hiện tại, điều này chỉ có thể đạt được thông qua CoreWriter, nhưng độ trễ khiến kiến trúc này không hoàn chỉnh nếu thiếu lớp điều khiển HyperCore gốc. Ví API phải duy trì mức độ bảo mật tối thiểu để hỗ trợ trải nghiệm người dùng cần thiết cho các Agent.
Việc cung cấp ví API cho một Agent hiện nay tiềm ẩn rủi ro bảo mật đáng kể và ngày càng gia tăng.
Việc hỗ trợ cho các Agent đã bị chấm dứt.
Các giới hạn bảo mật ban đầu được cung cấp bởi ví API (trước đây được gọi là ví Agent) đã suy giảm theo thời gian.
Ngày nay, nếu một tài khoản nắm giữ khoảng 40 triệu đô la trở lên tài sản, một ví API độc hại có thể mua 500.000 token HYPE, đặt cọc chúng, và sau đó, dưới sự kiểm soát của kẻ tấn công, niêm yết chúng trên thị trường HIP-3. Tài sản của người dùng sẽ bị khóa trong 183 ngày và có thể bị phạt. Hành động này không thể đảo ngược ngay cả khi quyền truy cập vào ví API bị thu hồi sau đó.
Điều này không phải lúc nào cũng đúng. Hãy cùng xem lại sự thay đổi của các giới hạn này trong lịch sử.
(Giới hạn ban đầu) Ví API không thể rút hoặc chuyển tiền từ tài khoản.
Tuy nhiên, chưa bao giờ có giới hạn về số tiền ký quỹ mà ví API có thể sử dụng—một ví API bị xâm phạm có thể chuyển tiền cho kẻ tấn công bằng cách dàn dựng cẩn thận các giao dịch xấu trên thị trường kém thanh khoản và để kẻ tấn công đóng vai trò là đối tác.
Năm 2022, các khóa API bị rò rỉ bởi dịch vụ bot giao dịch 3Commas đã được sử dụng để đặt các lệnh trái phép trong tài khoản Binance của người dùng, cố tình nhắm mục tiêu vào các cặp giao dịch kém thanh khoản nhất và dễ bị thao túng nhất.
Ngoài các phương thức tấn công đã đề cập, phạm vi của ví API đang liên tục mở rộng sang các lỗ hổng mới và bất thường mà kiến trúc bảo mật ban đầu chưa xem xét đến.
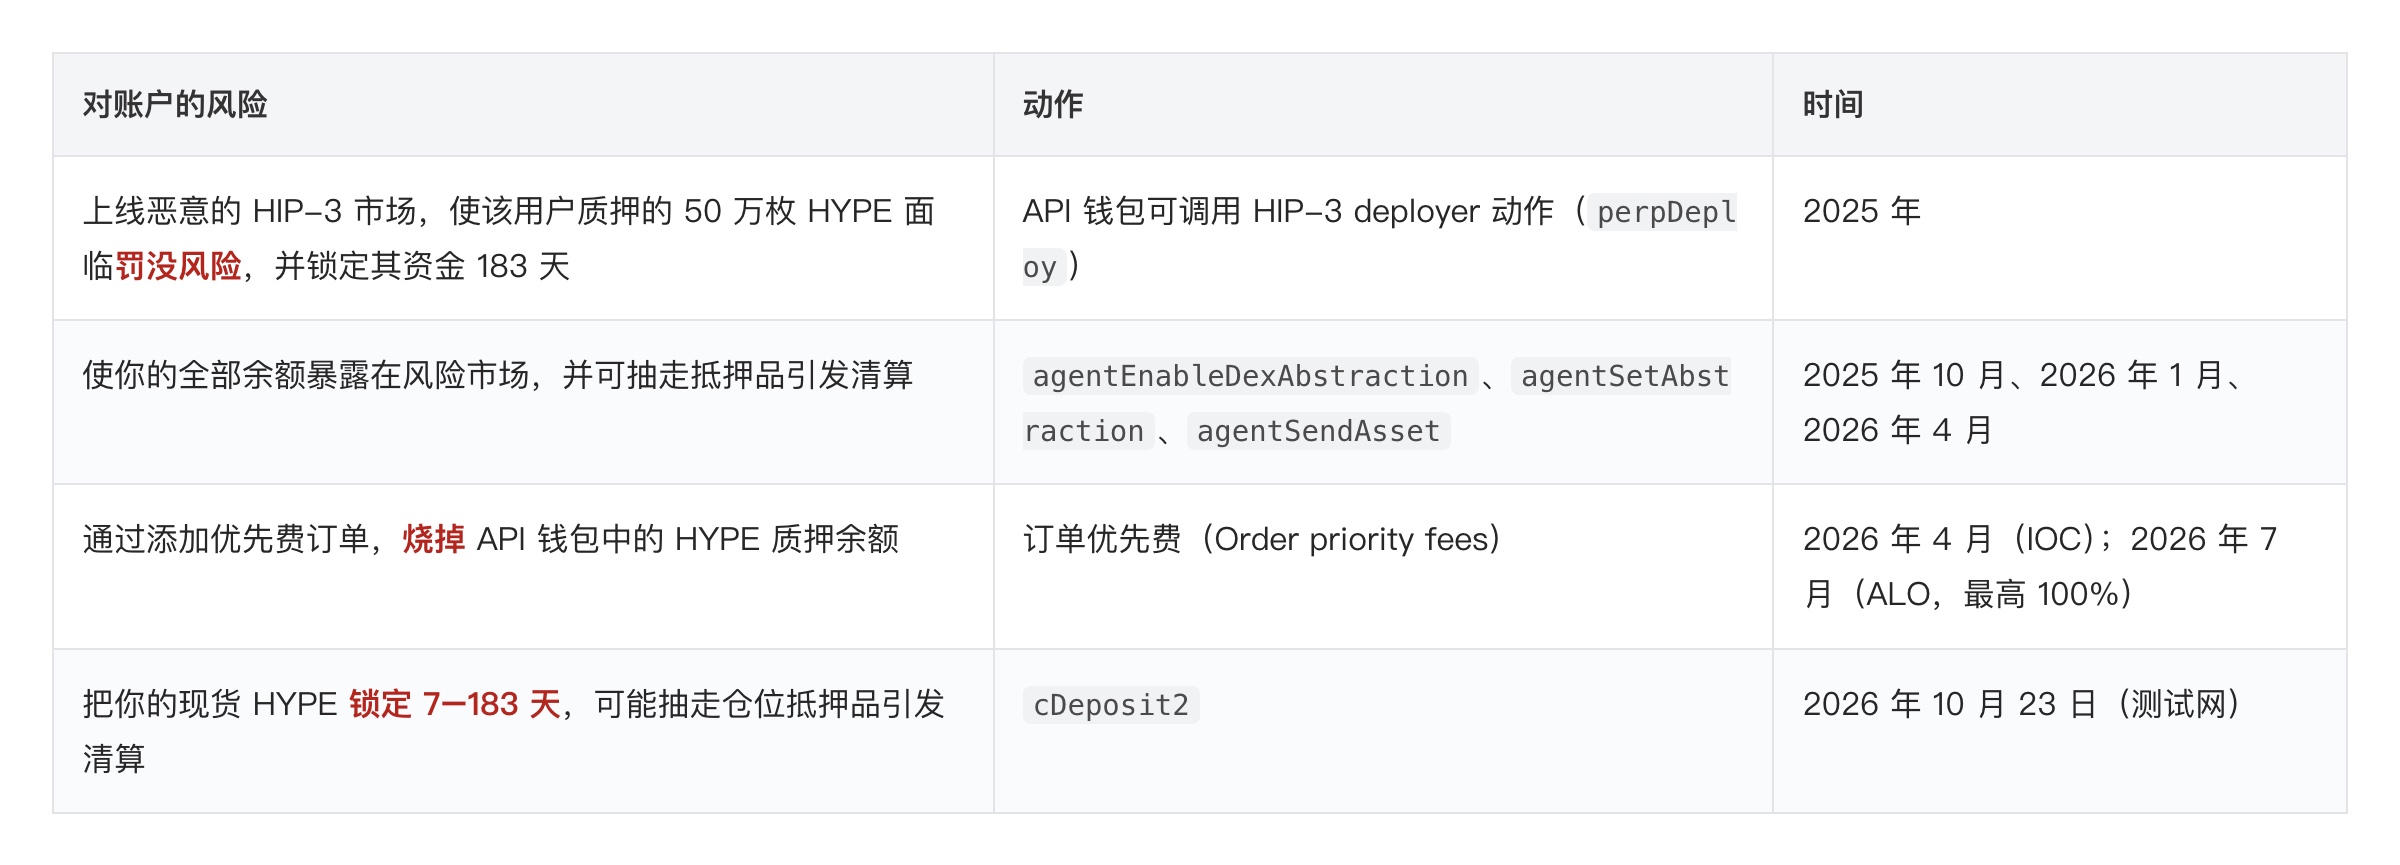
Thông qua một loạt các nâng cấp không liên quan được tích lũy trong quá trình phát triển lâu dài của Hyperliquid, phạm vi của ví API hầu như không còn tồn tại.
Rủi ro
Ví API đã trở thành phương thức mặc định để người dùng giao dịch thông qua giao diện Hyperliquid.
Hiện nay, nhiều ví điện tử duy trì đăng ký ví API được quản lý trong nhiều ứng dụng mã xây dựng khác nhau.
Đối với một số ứng dụng giao dịch, việc kiểm soát nguy hiểm và ngày càng mở rộng đối với một phần đáng kể người dùng Hyperliquid có thể là một rủi ro chấp nhận được—nhưng rủi ro này sẽ tăng lên đáng kể khi có sự can thiệp của một tác nhân.
Một tác nhân không cần phải tiết lộ khóa riêng của ví API của bạn để rút sạch tài khoản. Tất cả những gì cần làm là lừa nó đọc một đoạn văn bản độc hại. Việc giao ví API cho một tác nhân tương đương với việc giao tất cả mọi thứ trong danh sách trên cho bất kỳ ai có thể đọc to chúng.
Tại sao quyền truy cập ví API lại liên tục được mở rộng?
Các hợp đồng thông minh trên HyperEVM tương tác với HyperCore thông qua CoreWriter, khung ứng dụng lập trình trên Hyperliquid. Có hai cách để hợp đồng thông minh thay đổi trạng thái trên HyperCore: các hành động CoreWriter hoặc ví API.
Thêm quyền vào ví API là cách dễ nhất để đảm bảo hợp đồng thông minh và EOA (Entity Access Object) hoạt động đồng bộ. Cách lý tưởng là thêm hành động CoreWriter bất cứ khi nào xuất hiện một thao tác tài khoản nhạy cảm về bảo mật nhưng không nhạy cảm với độ trễ; tuy nhiên, CoreWriter là một tài nguyên tốn kém hơn để duy trì. Trong CoreWriter, mỗi hành động yêu cầu ID hành động riêng và hỗ trợ phía node, và được biểu diễn như một loại giao dịch độc lập trên HyperCore. Tuy nhiên, việc thêm các hành động vào ví API có thể đồng thời bao phủ cả hợp đồng thông minh và EOA với chi phí tài nguyên tối thiểu.
Trong khi đó, kiến trúc của toàn bộ cơ sở hạ tầng giao dịch trên HyperCore phần lớn là giống nhau: một khóa nóng ví API có độ trễ thấp, được triển khai cục bộ, cộng với một ví lạnh ngoại tuyến được cách ly. Do đó, mọi hành động nhạy cảm với độ trễ phải đến được mọi ví API để thích ứng với các phương thức triển khai của các tài khoản có giá trị cao trên Hyperliquid. Điều này giải thích tại sao các khoản phí ưu tiên được chi trả từ ví API, và cũng giải thích tại sao các khoản tiền gửi staking (được sử dụng để bổ sung số dư phí ưu tiên) lần đầu tiên được đưa vào khung bảo mật của ví API — có lẽ theo yêu cầu của người dùng phí ưu tiên. Ví API tiếp tục mở rộng vì các nhà phát triển dựa vào nó vì nhiều lý do. Vấn đề là những nâng cấp này luôn làm tăng quyền kiểm soát của các ứng dụng bên ngoài đối với tài khoản người dùng, khiến người dùng không còn lựa chọn nào khác ngoài việc tham gia.
Chiến lược trên Hyperliquid
Hiện tại, cách tốt nhất để triển khai kiểm soát truy cập dựa trên hành động trên Hyperliquid là triển khai một tài khoản hợp đồng thông minh trên HyperEVM, tài khoản này kiểm soát địa chỉ tương ứng trên HyperCore. Mỗi hành động trên HyperCore trước tiên phải trải qua một kiểm tra Solidity tùy chỉnh trước khi được thực thi thông qua CoreWriter. Đây chính xác là lý do tại sao chúng tôi xây dựng Valantis Prime: nó sử dụng CoreWriterLib của Obsidian và một Guardian tùy chỉnh để làm cho các giao dịch HyperCore có thẩm quyền và có thể lập trình được. Nó có thể đạt được những điều sau:
- Chữ ký đa chữ ký HyperCore với các người ký và ngưỡng khác nhau cho mỗi hành động.
- Chuyển khoản HyperCore với danh sách trắng và giới hạn số tiền.
Tuy nhiên, thiết kế này hoàn toàn thất bại trong các kịch bản giao dịch.
Các giao dịch này phải được gửi qua HyperEVM, được kiểm tra bởi Solidity, và chỉ thực sự đến được HyperCore sau khi khối HyperCore tiếp theo xử lý hành động CoreWriter. Các điều khiển tùy chỉnh khả thi đối với các hành động như đặt cược, chuyển khoản và cho vay; nhưng không khả thi đối với các hoạt động có độ trễ thấp như giao dịch.
Để đạt được độ trễ thấp, cần tương tác trực tiếp với HyperCore bằng ví API, vốn thiếu bất kỳ ràng buộc hoặc lớp điều khiển nào.
Privy cung cấp một dịch vụ được quản lý để thực thi các chính sách trước khi chữ ký có hiệu lực. Chúng tôi dự đoán rằng, do thiếu các thành phần cơ bản gốc để hạn chế quyền ký điện tử ở cấp độ tài khoản, phần mềm trung gian ký điện tử đáng tin cậy được quản lý chắc chắn sẽ trở thành một phụ thuộc quan trọng đối với hầu hết người dùng Hyperliquid. Chúng tôi tin rằng điều này không mong muốn cũng không cần thiết.
Việc phải dựa vào phần mềm trung gian đáng tin cậy để có được các thành phần bảo mật cần thiết cho các Agent hoạt động hiệu quả trên Hyperliquid làm suy yếu lý do cơ bản khiến các Agent phát triển mạnh trên Hyperliquid—kết nối trực tiếp với cơ sở hạ tầng thanh khoản trung lập, đáng tin cậy. Khi các ứng dụng cần lưu trữ khóa riêng trên máy chủ, phạm vi hoạt động của các ứng dụng Agent sẽ bị thu hẹp hơn nữa. Một lớp chính sách gốc là rất quan trọng đối với Hyperliquid trong thập kỷ tới.
**Đề xuất: Thêm trường Quyền vào ví API**
**Việc cung cấp một lớp chính sách hoàn chỉnh cho ví API (bao gồm giới hạn ký quỹ và lựa chọn thị trường) có thể vi phạm kiến trúc tối giản của HyperCore.** Do đó, chúng tôi khuyến nghị thêm một bảng quyền nhị phân tối thiểu ở cấp độ hành động vào ví API.**
**Việc triển khai có thể linh hoạt, nhưng nên được đơn giản hóa nhất có thể—ví dụ: sử dụng bitmap để ghi lại xem mỗi loại hành động có thể được gọi bởi ví API hay không, hoặc áp dụng một cấu trúc tối thiểu tương đương.** Hyperliquid đã chạy kiến trúc này trên trình triển khai HIP-3. `setSubDeployers` cho phép trình triển khai cấp hoặc thu hồi quyền cho một địa chỉ khác để gọi một biến thể `perpDeploy` duy nhất trên dex của nó—một ủy quyền cho mỗi hành động, được thiết lập bất cứ lúc nào sau khi triển khai, và mỗi ủy quyền chỉ bao gồm hoạt động tương ứng của nó.
Cấu trúc tương tự áp dụng cho ví API. Trong một giao dịch, người ký được khôi phục, tài khoản chính được định vị và một bit được kiểm tra cho loại hành động để xác nhận xem ví API có được ủy quyền thực hiện hành động hay không. Trạng thái mới là một bitmap cho mỗi ví API.
Thiết kế cốt lõi là ví API không tự động mở rộng quyền do nâng cấp mạng.
Kết quả mong đợi:
- Phạm vi API có thể được mở rộng một cách an toàn. Đối với các Agent yêu cầu các quyền này, việc đặt cược, rút tiền và chuyển khoản đều có thể được bao gồm trong phạm vi ví API mà không làm ảnh hưởng đến kiến trúc bảo mật mạng tổng thể.
- Các hành động L1 mới và nâng cấp mạng không còn mở rộng phạm vi của các ví API hiện có nữa.
Việc thêm các hành động vào ví API là được phép và sẽ không gây nguy hại đến kiến trúc bảo mật mạng tổng thể.- Các tài khoản trên HyperCore trở nên hoàn toàn có thể lập trình được, loại bỏ nhu cầu về cơ sở hạ tầng được quản lý—CoreWriter cộng với ví API bị hạn chế có nghĩa là mỗi hành động có thể đi kèm với các cài đặt bảo mật tùy chỉnh mà không gây ra sự phình to trạng thái trên HyperCore.
Sức mạnh của blockchain nằm ở khả năng kết hợp và khả năng lập trình của nó. Hyperliquid đã thực hiện một sự đánh đổi đáng kể ngay từ đầu: hy sinh khả năng lập trình để đổi lấy hiệu suất. HyperEVM và CoreWriter được thiết kế để giới thiệu một lớp khả năng lập trình cho HyperCore với chi phí tài nguyên tối thiểu.
Lớp này hiện chưa hoàn thiện—nó thiếu khả năng điều khiển ví API tối thiểu, nguyên bản.
Tuyên bố miễn trừ trách nhiệm: Các giả định về mô hình trạng thái Hyperliquid trong bài viết này chủ yếu dựa trên các giao dịch trên mạng thử nghiệm. Cơ chế hoạt động của HyperCore là một hộp đen: các nhà điều hành nút chạy các tệp nhị phân đã được ký, và mã nguồn không được công khai. Chi phí phát sinh của chiến lược sử dụng ví API chỉ có thể được ước tính dựa trên các giao dịch trên mạng thử nghiệm và các quyết định kiến trúc công khai do Hyperliquid đưa ra. Cho đến khi Hyperliquid phát hành mã nguồn nút của mình, các công cụ mà cộng đồng có thể sử dụng để đưa ra các yêu cầu thay đổi dựa trên bằng chứng vẫn còn hạn chế.


 Anais
