著者:DevenMat 出典:X、@DevenMat 翻訳:Shan Ouba、Jinse Finance
HyperCore向けエージェントポリシーのご紹介。
流動性バックエンドとしてHyperliquidを使用することで、個々のエージェントは統一プラットフォーム上でユーザーに包括的な金融体験を提供できます。
Hyperliquidは、エージェントにとって不可欠なインフラストラクチャとして位置づけられています。深い流動性、構成可能性、プログラマビリティ、そして信頼中立性の理想的なバランスを実現しています。
しかし、HyperCoreにはエージェントが依存するコアセキュリティ機能であるポリシーが欠けています。
いわゆる戦略とは、権限の範囲を定義することです。エージェントが特定の市場でのみ取引できるようにしたり、承認後にのみポジションを開設できるようにしたり、未知のアドレスへの送金を禁止したりといったことです。今日の非金融系パーソナルエージェントの運用を可能にしているのは、まさにこの重要な要素、つまりメール、カレンダー、連絡先などに対する権限範囲の設定です。最新のパーソナルエージェントは、アカウントの権限範囲を設定するためにクロスプラットフォームAPIアクセス権限に依存していますが、Hyperliquidは過去1年間でこの機能のサポートをひっそりと終了しました。
APIウォレット(旧称エージェントウォレット)のセキュリティは時間とともに劣化し、Hyperliquidではエージェントにユーザーアカウントへのスコープアクセス権限を付与することがもはや適切ではなくなりました。
この記事では、Hyperliquidが再びパーソナルエージェントの金融バックエンドとして機能するための道筋を探ります。
エージェントがウォレットにアクセス
パーソナルエージェントは流通チャネルであり、Hyperliquidの「流動性AWS」というビジョンを、数十億人の人々の日常生活における金融の基盤へと押し上げるものです。
パーソナルファイナンスの未来は、投資ポートフォリオに接続するエージェントにあります。エージェントは、許可を得て資金、認証情報、データにアクセスし、ユーザーに代わって行動します。
Hyperliquidがこれらのエージェントの金融レイヤーとなるためには、アカウントレベルの権限設定が必要です。つまり、エージェントがアカウントのさまざまな部分へのアクセスを制御できるようにするための仕組みです。
現在、これはCoreWriterでのみ実現可能ですが、ネイティブのHyperCore制御レイヤーがないとレイテンシーが大きくなるため、このアーキテクチャは不完全です。
APIウォレットは、エージェントが必要とするユーザーエクスペリエンスをサポートするために、最低限のセキュリティ境界を維持する必要があります。
現在、エージェントにAPIウォレットを提供することは、重大かつ拡大し続けるセキュリティリスクを伴います。
エージェントのサポートは終了しました。
APIウォレット(旧称エージェントウォレット)が当初提供していたセキュリティ境界は、時間の経過とともに劣化しています。
現在、アカウントに約4,000万ドル以上の資産が保有されている場合、悪意のあるAPIウォレットは50万HYPEトークンを購入し、ステーキングした後、攻撃者の制御下でHIP-3マーケットプレイスに上場させることが可能です。ユーザーの資産は183日間ロックされ、スラッシングの対象となります。この操作は、APIウォレットへのアクセス権がその後取り消されたとしても、元に戻すことはできません。
以前はこのような状況ではありませんでした。
これらの境界が歴史的にどのように変化してきたかを振り返ってみましょう。
(当初の境界)APIウォレットはアカウントから資金を引き出したり送金したりすることはできませんでした。
しかし、APIウォレットが使用できる証拠金には上限がありませんでした。侵害されたAPIウォレットは、流動性の低い市場で巧妙に不正取引を仕掛け、攻撃者を取引相手にすることで、資金を攻撃者に送金することが可能でした。
2022年には、トレーディングボットサービス3Commasから流出したAPIキーが悪用され、ユーザーのBinanceアカウントに不正注文が発注されました。この注文は、流動性が最も低く、操作しやすい取引ペアを意図的に標的にしたものです。
前述の攻撃手法に加え、APIウォレットの脆弱性は、当初のセキュリティアーキテクチャでは考慮されていなかった新たな、そして予期せぬリスクへと絶えず拡大しています。
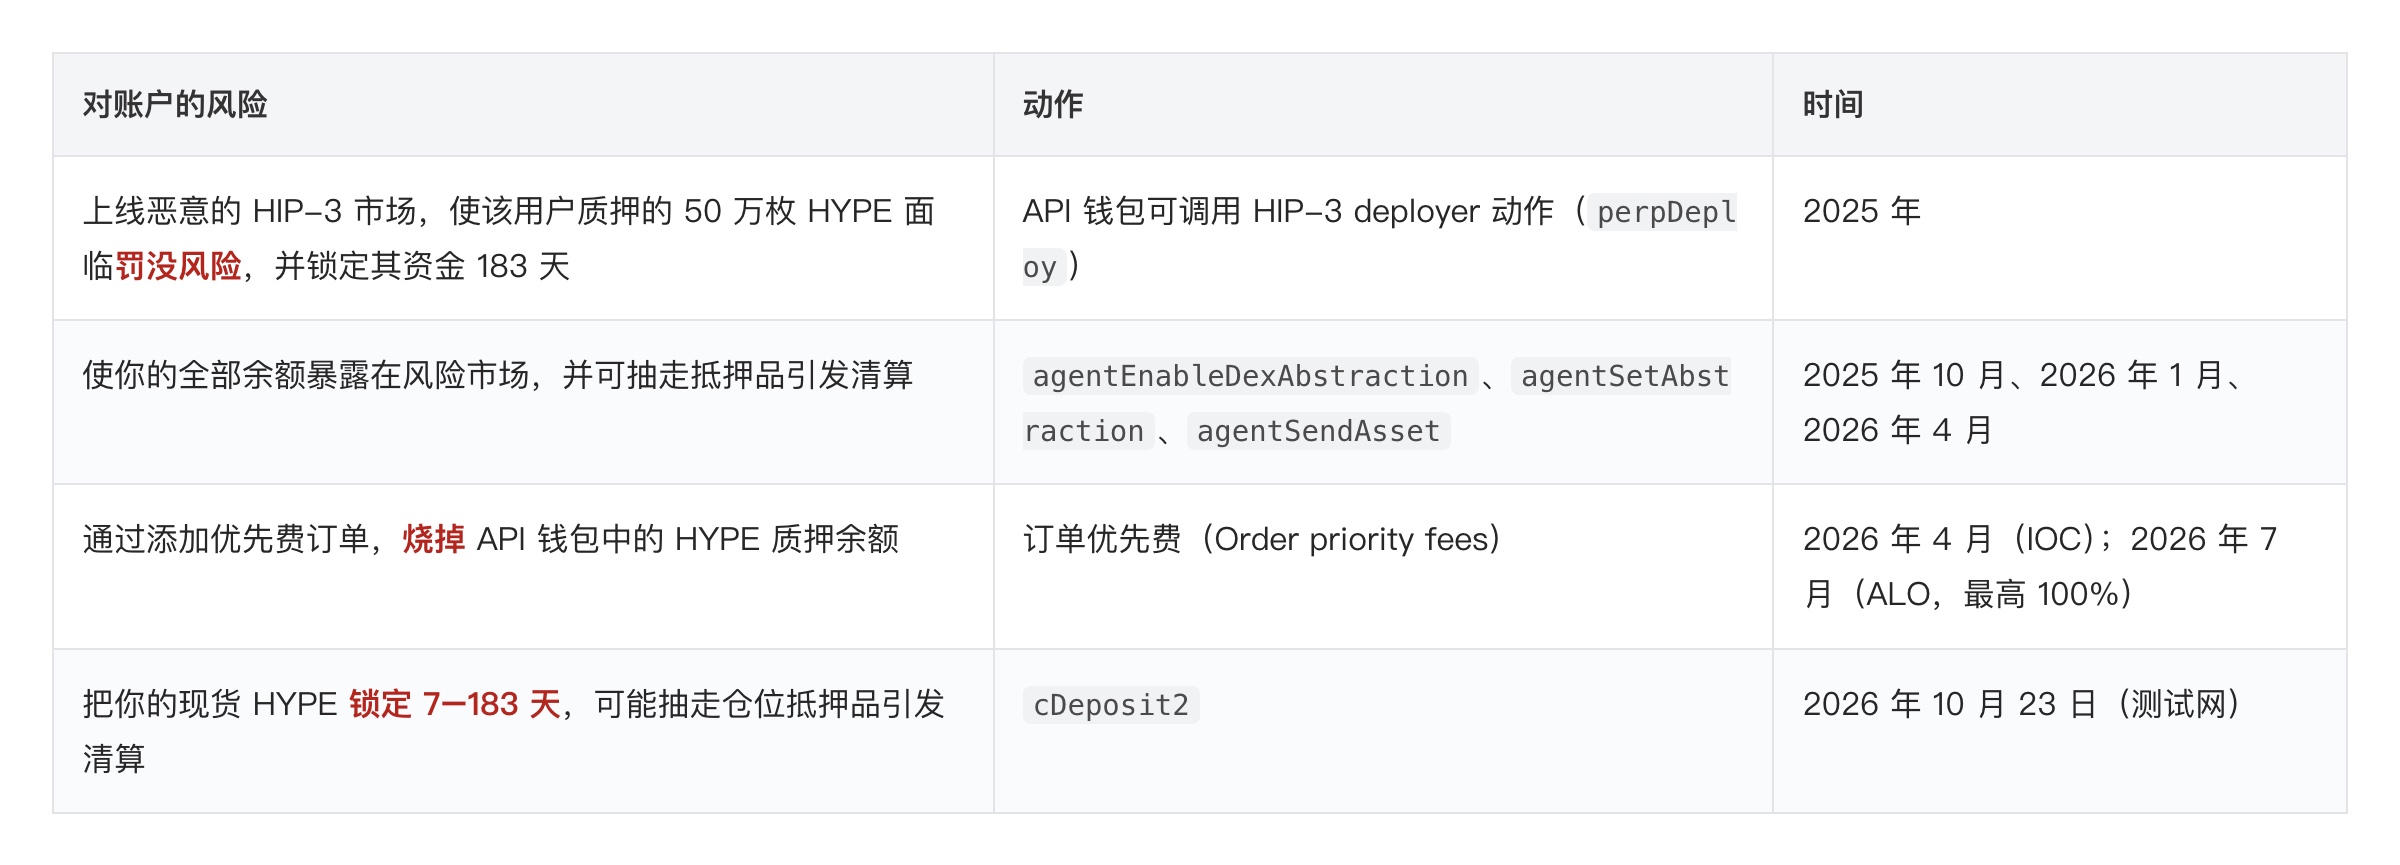
Hyperliquidの長期にわたる開発プロセスの中で蓄積された、一連の無関係なアップグレードにより、APIウォレットの脆弱性は事実上存在しなくなっています。
リスク
APIウォレットは、Hyperliquidインターフェースを通じてユーザーが取引を行う際のデフォルトの方法となっています。
現在、多くのウォレットは、複数のビルダーコードアプリケーションで管理されたAPIウォレット登録を維持しています。
一部のトレーディングアプリケーションでは、Hyperliquidのユーザーベースの大部分に対する危険かつ拡大し続ける制御権を持つことは許容できるリスクかもしれませんが、エージェントが導入されるとリスクは著しく増大します。
エージェントは、アカウントを空にするためにAPIウォレットの秘密鍵を開示する必要はありません。悪意のあるテキストを読み取らせるだけで十分です。
APIウォレットをエージェントに渡すことは、上記のリストにあるすべての情報を、それを読み上げることができる誰にでも渡すことと同じです。
なぜAPIウォレットの権限は絶えず拡大しているのでしょうか?
HyperEVM上のスマートコントラクトは、Hyperliquid上のプログラマブルアプリケーションのためのフレームワークであるCoreWriterを介してHyperCoreと連携します。 HyperCore上でスマートコントラクトが状態を変更するには、CoreWriterアクションとAPIウォレットの2つの方法があります。
スマートコントラクトとEOA(エンティティアクセスオブジェクト)を同等に保つ最も簡単な方法は、APIウォレットに権限を追加することです。理想的な方法は、レイテンシに影響されないもののセキュリティに敏感なアカウントプリミティブが発生するたびにCoreWriterアクションを追加することですが、CoreWriterは維持管理コストが高くなります。CoreWriterでは、各アクションに固有のアクションIDとノード側のサポートが必要であり、HyperCore上では独立したトランザクションタイプとして表現されます。一方、APIウォレットにアクションを追加することで、最小限のリソースコストでスマートコントラクトとEOAの両方を同時に管理できます。
HyperCore上のすべてのトランザクションインフラストラクチャのアーキテクチャは、低レイテンシでローカルにデプロイされたAPIウォレットのホットキーと、分離されたオフラインのコールドウォレットという、ほぼ同じ構成になっています。そのため、Hyperliquid上の高価値アカウントのデプロイ方法に対応するには、レイテンシに影響されるすべてのアクションがすべてのAPIウォレットに到達する必要があります。これは、優先手数料の支払いがAPIウォレットから行われる理由、そして優先手数料残高の補充に使用されるステーキング預金が、おそらく優先手数料利用者の要望を受けて、初めてAPIウォレットのセキュリティフレームワークに組み込まれた理由を説明しています。APIウォレットは、開発者が様々な理由で利用しているため、拡張を続けています。問題は、これらのアップグレードによって外部アプリケーションによるユーザーアカウントの制御が必然的に強化され、ユーザーは参加せざるを得なくなることです。
Hyperliquidにおける戦略
現在、Hyperliquid上でアクションベースのアクセス制御を実装する最良の方法は、HyperEVM上にスマートコントラクトアカウントをデプロイし、HyperCore上の対応するアドレスを制御することです。各HyperCoreアクションは、CoreWriterを介して発行される前に、カスタムSolidityチェックを受ける必要があります。まさにこの目的のために、私たちはValantis Primeを開発しました。Valantis Primeは、ObsidianのCoreWriterLibとカスタムGuardianを使用して、HyperCoreトランザクションの権限とプログラマビリティを実現しています。以下のことが実現できます。
- アクションごとに異なる署名者としきい値を持つHyperCoreマルチシグネチャ。
- ホワイトリストと金額制限付きのHyperCore送金。
しかし、この設計はトランザクションのシナリオでは完全に機能しません。
これらのトランザクションはHyperEVM経由で送信され、Solidityによって検証され、次のHyperCoreブロックがCoreWriterアクションを処理した後で初めてHyperCoreに到達します。ステーキング、送金、貸付などのアクションにはカスタム制御が可能ですが、トランザクションのような低遅延操作には適していません。
低遅延を実現するには、制約や制御レイヤーを持たないAPIウォレットを使用してHyperCoreと直接やり取りする必要があります。
Privyは、署名が有効になる前にポリシーを適用するマネージドサービスを提供しています。アカウントレベルで署名権限を制限するネイティブなプリミティブが不足しているため、マネージド型の信頼できる署名ミドルウェアが、ほとんどのHyperliquidユーザーにとって不可欠な依存関係となることは避けられないと予想されます。しかし、これは望ましいことでも、必要不可欠なことでもありません。
Hyperliquid上でエージェントが機能するために必要なセキュリティプリミティブを取得するために信頼できるミドルウェアに依存する必要性は、エージェントがHyperliquid上で繁栄する根本的な理由、すなわち信頼できる中立的な流動性インフラストラクチャへの直接接続を損なうことになります。アプリケーションがサーバー上で秘密鍵をホストする必要がある場合、エージェントアプリケーションの操作範囲はさらに狭まります。ネイティブなポリシーレイヤーは、今後10年間、Hyperliquidにとって不可欠です。
**提案:APIウォレットに権限フィールドを追加する**
**APIウォレットに完全なポリシーレイヤー(証拠金制限や市場選択を含む)を提供することは、HyperCoreのミニマリストアーキテクチャに反する可能性があります。**そのため、APIウォレットのアクションレベルに最小限のバイナリパーミッションテーブルを追加することをお勧めします。
実装は柔軟に対応できますが、可能な限り簡素化する必要があります。例えば、各アクションタイプがAPIウォレットから呼び出し可能かどうかをビットマップで記録したり、同等の最小限の構造を採用したりすることが考えられます。Hyperliquidは既にHIP-3デプロイヤでこのアーキテクチャを採用しています。`setSubDeployers`を使用すると、デプロイヤは、他のアドレスが自身のdex上で単一の`perpDeploy`バリアントを呼び出す権限を付与または取り消すことができます。アクションごとに1つの承認が必要で、デプロイ後いつでも設定でき、各承認は対応する操作のみを対象とします。
APIウォレットにも同じ構造が適用されます。トランザクション中に署名者が復元され、マスターアカウントが特定され、アクションタイプのビットがチェックされて、APIウォレットがそのアクションを実行する権限を持っているかどうかが確認されます。新しい状態は、各APIウォレットのビットマップです。
コアとなる設計は、APIウォレットがネットワークのアップグレードによって自動的にパーミッションを拡張しないことです。
期待される結果:
- APIスコープを安全に拡張できます。これらの権限を必要とするエージェントの場合、ステーキング、出金、送金はすべて、ネットワーク全体のセキュリティアーキテクチャを損なうことなく、APIウォレットのスコープに含めることができます。
- 新しいL1アクションやネットワークのアップグレードによって、既存のAPIウォレットのスコープが拡張されることはなくなりました。
APIウォレットにアクションを追加することは許可されており、ネットワーク全体のセキュリティアーキテクチャを損なうことはありません。- HyperCore上のアカウントは完全にプログラム可能になり、管理されたインフラストラクチャが不要になります。CoreWriterと制限付きAPIウォレットにより、HyperCore上でステートの肥大化を引き起こすことなく、各アクションにカスタムセキュリティ設定を付加できます。
ブロックチェーンの強みは、その構成可能性とプログラマビリティにあります。Hyperliquidは初期段階で、パフォーマンスのためにプログラマビリティを犠牲にするという大きなトレードオフを行いました。HyperEVMとCoreWriterは、最小限のリソースオーバーヘッドでHyperCoreにプログラマビリティのレイヤーを導入するために設計されました。
このレイヤーは現在未完成であり、ネイティブで最小限のAPIウォレット制御が欠けています。
免責事項:この記事におけるHyperliquidステートモデルに関する仮定は、主にテストネットのトランザクションに基づいています。 HyperCoreステートマシンはブラックボックスです。ノードオペレーターは署名付きバイナリファイルを実行しますが、コードは公開されていません。APIウォレットの持ち運び戦略のオーバーヘッドは、テストネットのトランザクションとHyperliquidが行った公開されているアーキテクチャ上の決定に基づいてのみ推定できます。Hyperliquidがノードのソースコードを公開するまでは、コミュニティが証拠に基づいた変更要求を行うために利用できるツールは限られています。


 Weiliang


